ई-मुद्रा की बड़ी चूक से इंटरनेट सुरक्षा पर मंडराया खतरा, भारत सरकार ने बिठाई जांच | cyber security news

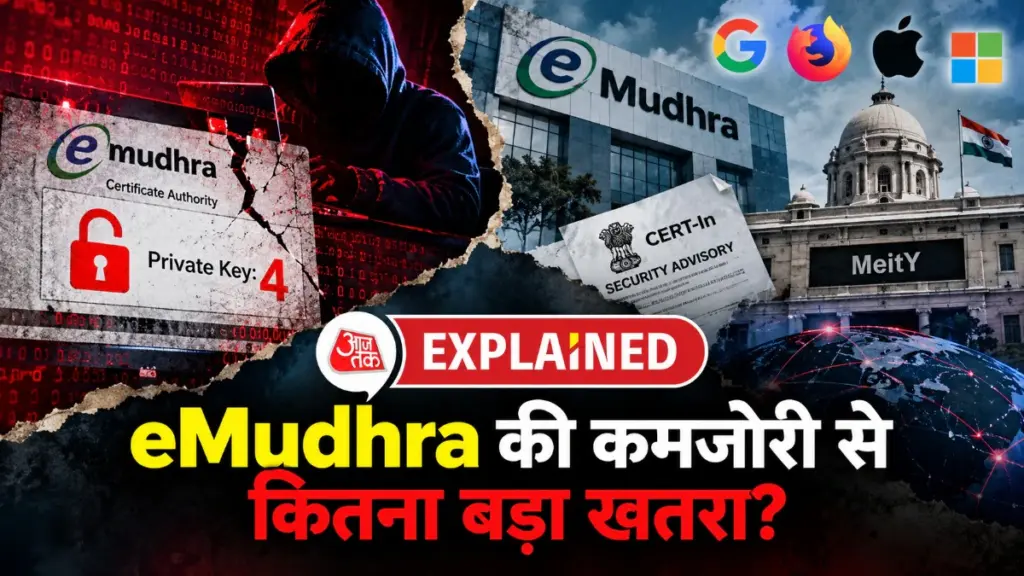
इंटरनेट की दुनिया में किसी भी वेबसाइट की प्रमाणिकता और सुरक्षा का पैमाना एचटीटीपीएस (HTTPS) और ब्राउज़र में दिखने वाला ताले का निशान होता है। इसी भरोसे के सहारे आम नागरिक बैंकिंग लेनदेन, सरकारी कामकाज और ई-कॉमर्स साइटों पर अपनी गोपनीय जानकारी साझा करते हैं। लेकिन हाल ही में भारतीय डिजिटल सर्टिफिकेट कंपनी ई-मुद्रा से जुड़ी एक तकनीकी चूक ने इस पूरी व्यवस्था को कटघरे में खड़ा कर दिया है। कंपनी के अंतरराष्ट्रीय कारोबार से जुड़े कुछ सर्टिफिकेट अथॉरिटी की प्राइवेट की में भारी खामी पाई गई, जिसके बाद वैश्विक स्तर पर तकनीकी गलियारों में हड़कंप मच गया है।
क्या थी तकनीकी खामी और कैसे हुआ खुलासा
मामला तब सामने आया जब क्रिप्टोग्राफिक की जनरेशन प्रक्रिया में बड़ी लापरवाही पकड़ी गई। सामान्य नियमों के तहत ये कुंजियाँ बेहद जटिल और बड़ी होनी चाहिए, जिन्हें डिकोड करना नामुमकिन हो। हालांकि, ई-मुद्रा की प्रक्रिया में कुछ कुंजियों की वैल्यू बेहद छोटी रख दी गई। विशेषज्ञों के अनुसार, इस प्रकार की कमजोरी का फायदा उठाकर हमलावर फर्जी डिजिटल सर्टिफिकेट तैयार कर सकते थे, जिससे सुरक्षित कनेक्शन की आड़ में उपयोगकर्ताओं का डेटा खतरे में पड़ सकता था। इस चूक के सामने आते ही गूगल, मोज़िला, ऐपल और माइक्रोसॉफ्ट ने तुरंत प्रभाव से उन सभी प्रभावित सर्टिफिकेट और इंटरमीडिएट सीए को ब्लॉक कर दिया।
सरकारी जांच और जनसुरक्षा पर प्रभाव
अंतरराष्ट्रीय स्तर पर इस मामले के तूल पकड़ने के बाद अब भारत सरकार भी हरकत में आ गई है। सुरक्षा एजेंसियों और विशेषज्ञों की एक विशेष टीम इस बात की गहराई से पड़ताल कर रही है कि आखिर यह चूक किस स्तर पर हुई और इसके क्या दूरगामी परिणाम हो सकते हैं। हालांकि कंपनी और तकनीकी दिग्गजों की शुरुआती जांच में किसी भी तरह के डेटा चोरी या बड़े हमले की पुष्टि नहीं हुई है, लेकिन इस घटना ने डिजिटल बुनियादी ढांचे की मजबूती पर गंभीर सवाल खड़े कर दिए हैं। इस तरह की तकनीकी चूक सीधे तौर पर आम नागरिकों की डिजिटल प्राइवेसी और वित्तीय सुरक्षा के लिए बड़ा खतरा बन सकती है, जिससे निपटने के लिए कड़े सुरक्षा मानकों की जरूरत है।

About
Journalist covering latest updates.